

Коротко
- Настройки → Администрирование → Права доступа
Профили прав
Профиль прав — это готовый набор разрешений. В системе уже есть базовые профили с пометкой «Системный»; их нельзя удалить, а часть из них нельзя редактировать. Колонка «Область» показывает зону видимости профиля — на чьи данные он распространяется.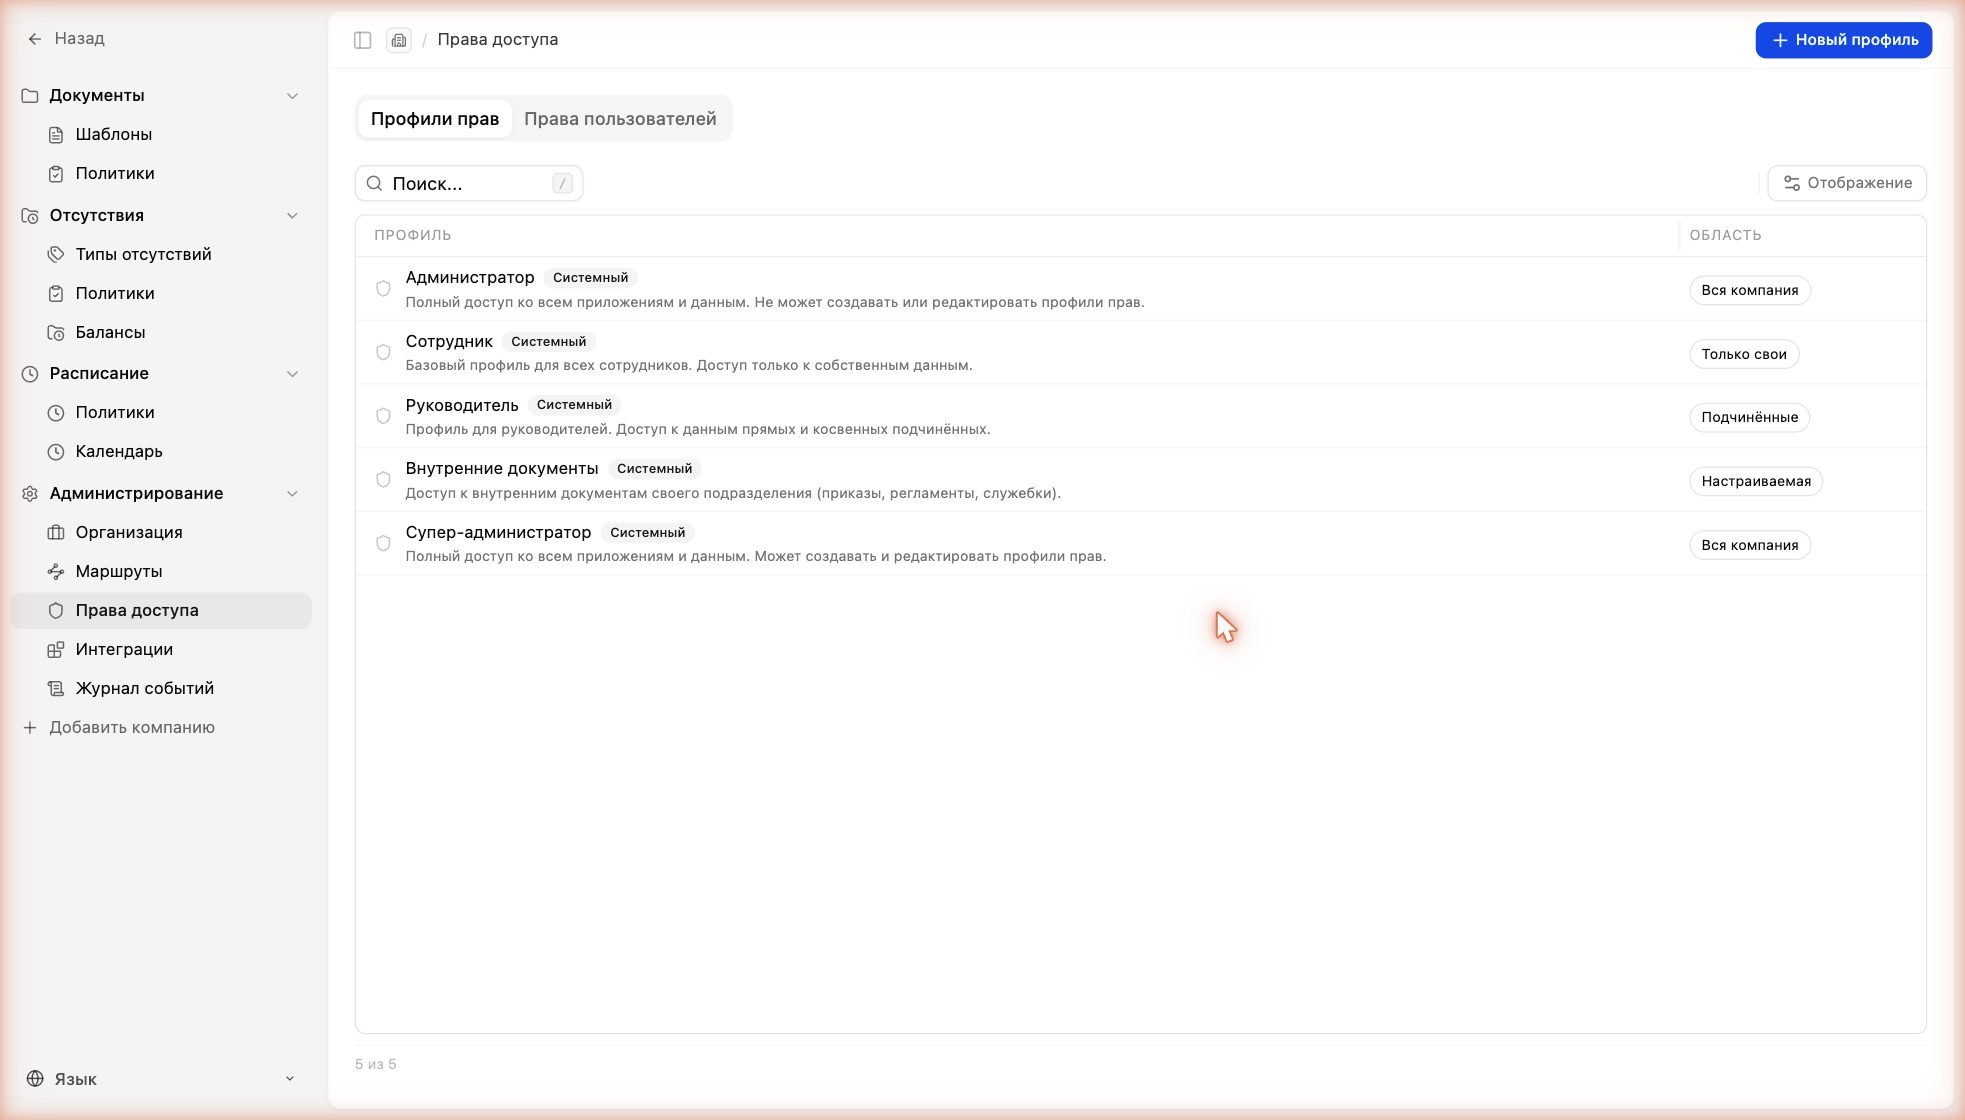
Список профилей прав и их области видимости
- Администратор — полный доступ ко всем данным; область «Вся компания». Не может создавать и редактировать профили прав.
- Сотрудник — базовый профиль; доступ только к собственным данным («Только свои»).
- Руководитель — доступ к данным прямых и косвенных подчинённых («Подчинённые»).
- Внутренние документы — доступ к внутренним документам своего подразделения; область «Настраиваемая».
- Супер-администратор — полный доступ; в отличие от «Администратора», может создавать и редактировать профили прав.
Карточка профиля
Откройте профиль кликом по строке. На вкладке «Детали» задаётся, кому назначается профиль и на чьи данные он распространяется.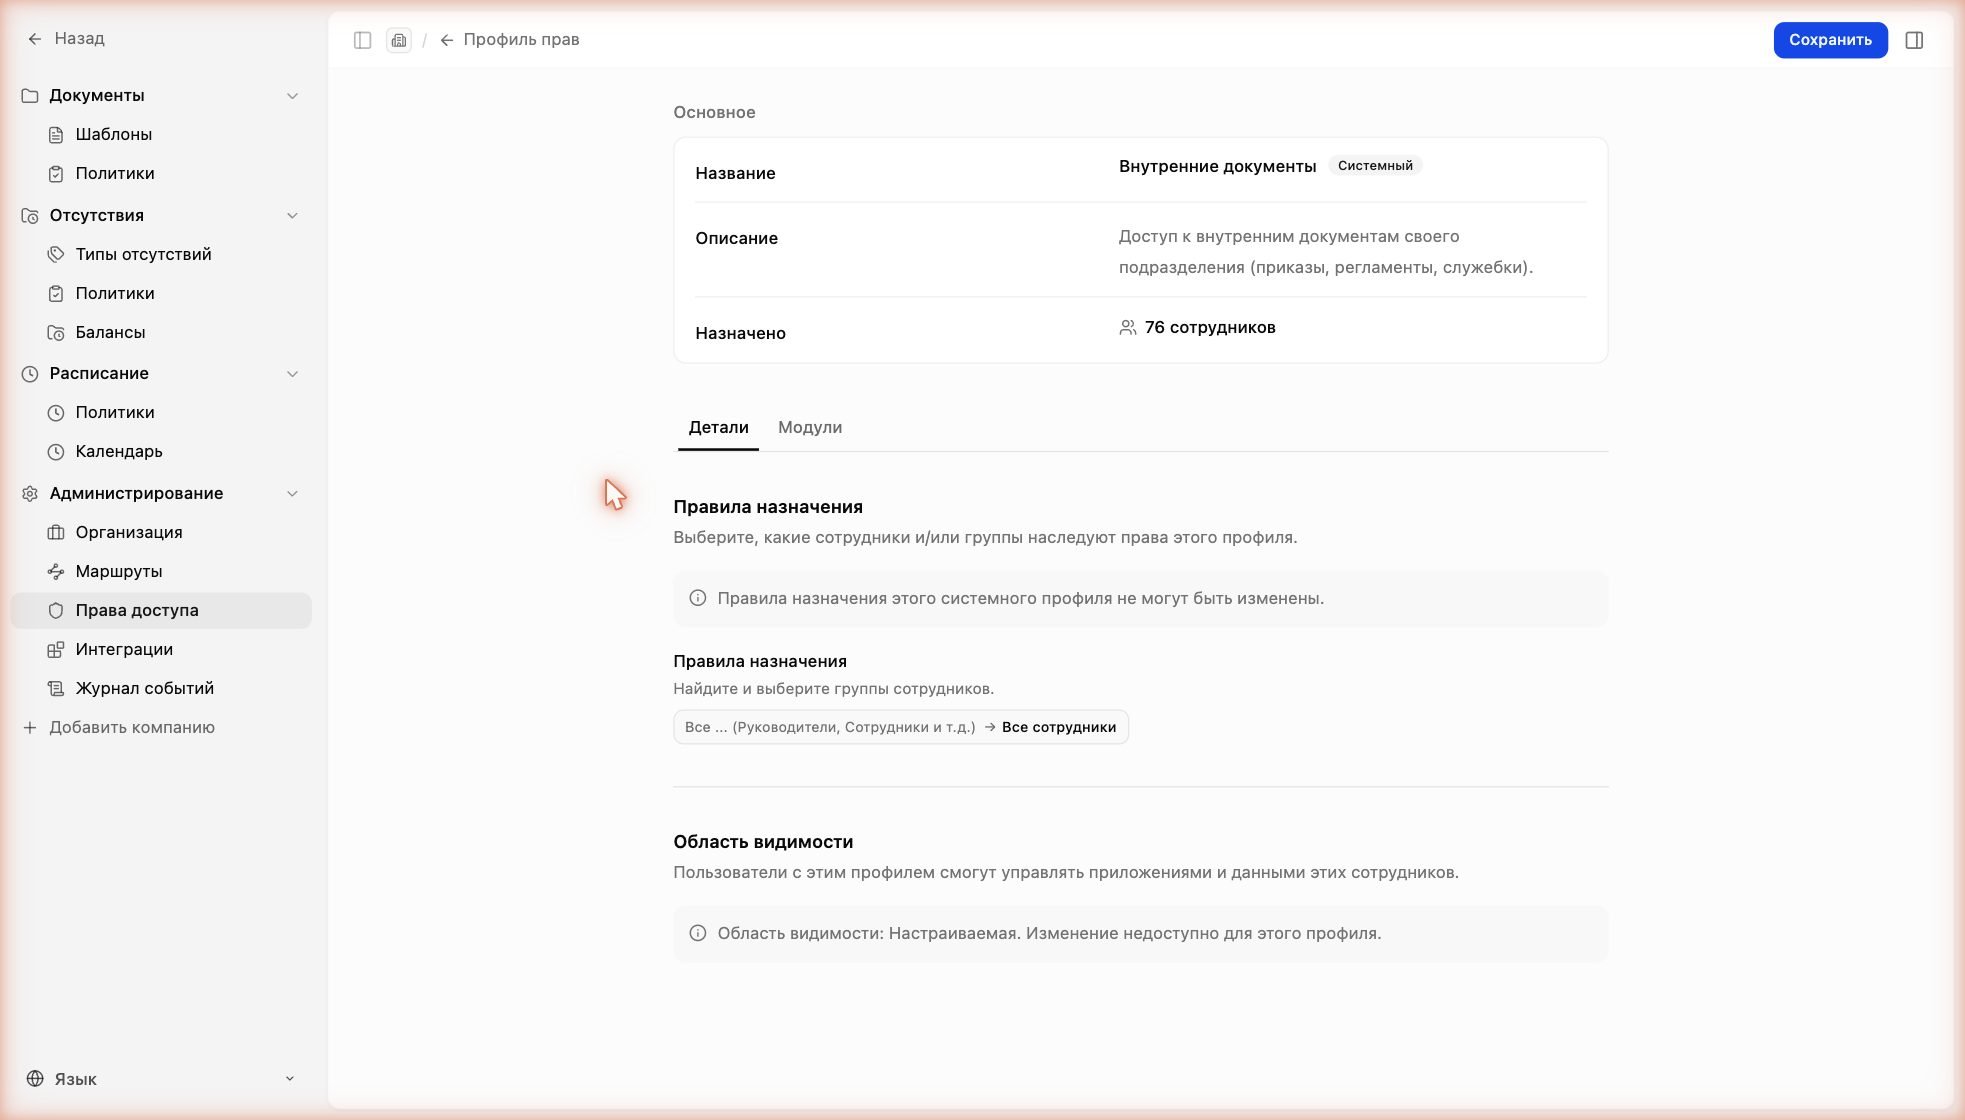
Детали профиля: правила назначения и область видимости
- Назначено — сколько сотрудников сейчас имеют этот профиль.
- Правила назначения — какие сотрудники или группы наследуют права профиля. У системных профилей правила менять нельзя.
- Область видимости — чьими данными смогут управлять обладатели профиля.
Модули и привилегии
Вкладка «Модули» показывает, к каким частям системы профиль даёт доступ. Вверху указано, сколько модулей включено (например, «1 из 7 модулей включено»).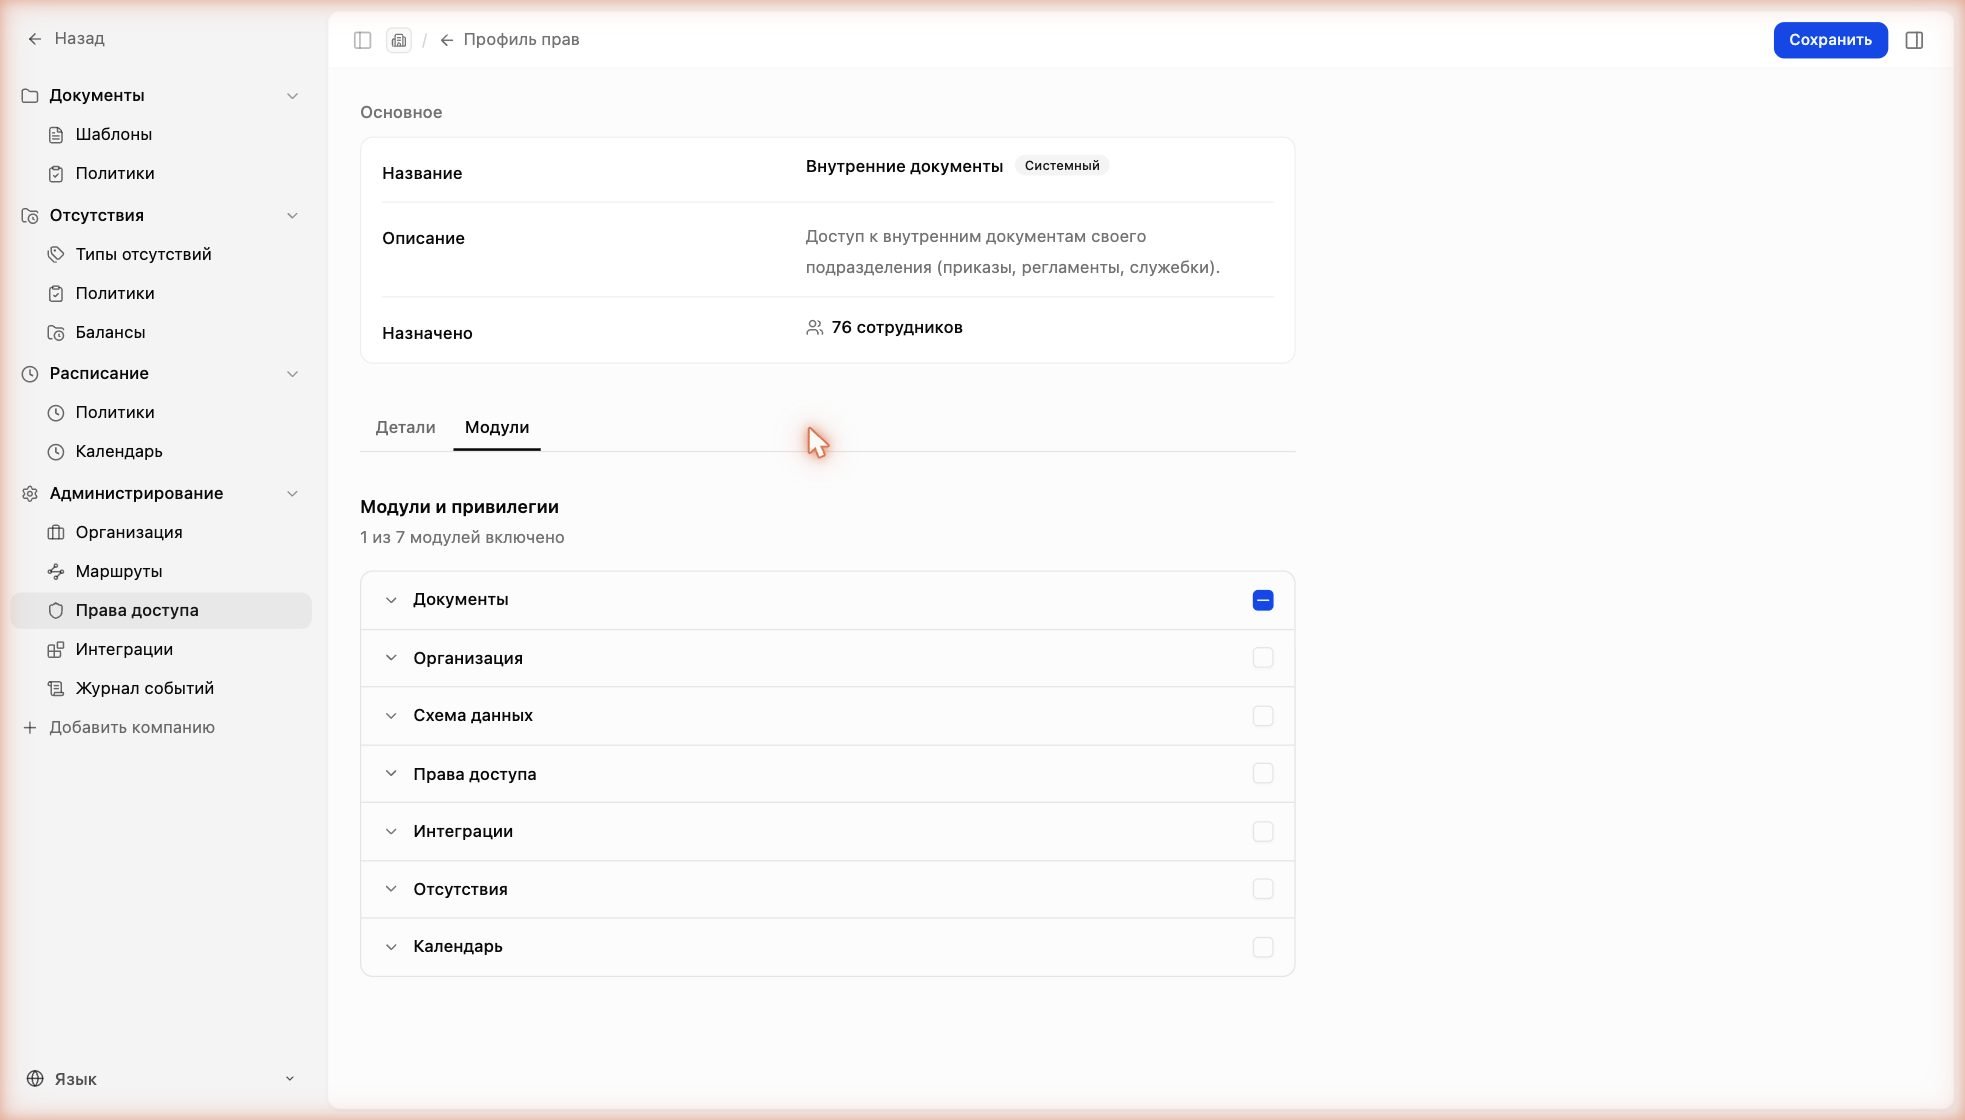
Модули профиля: Документы, Организация, Схема данных, Права доступа, Интеграции, Отсутствия, Календарь
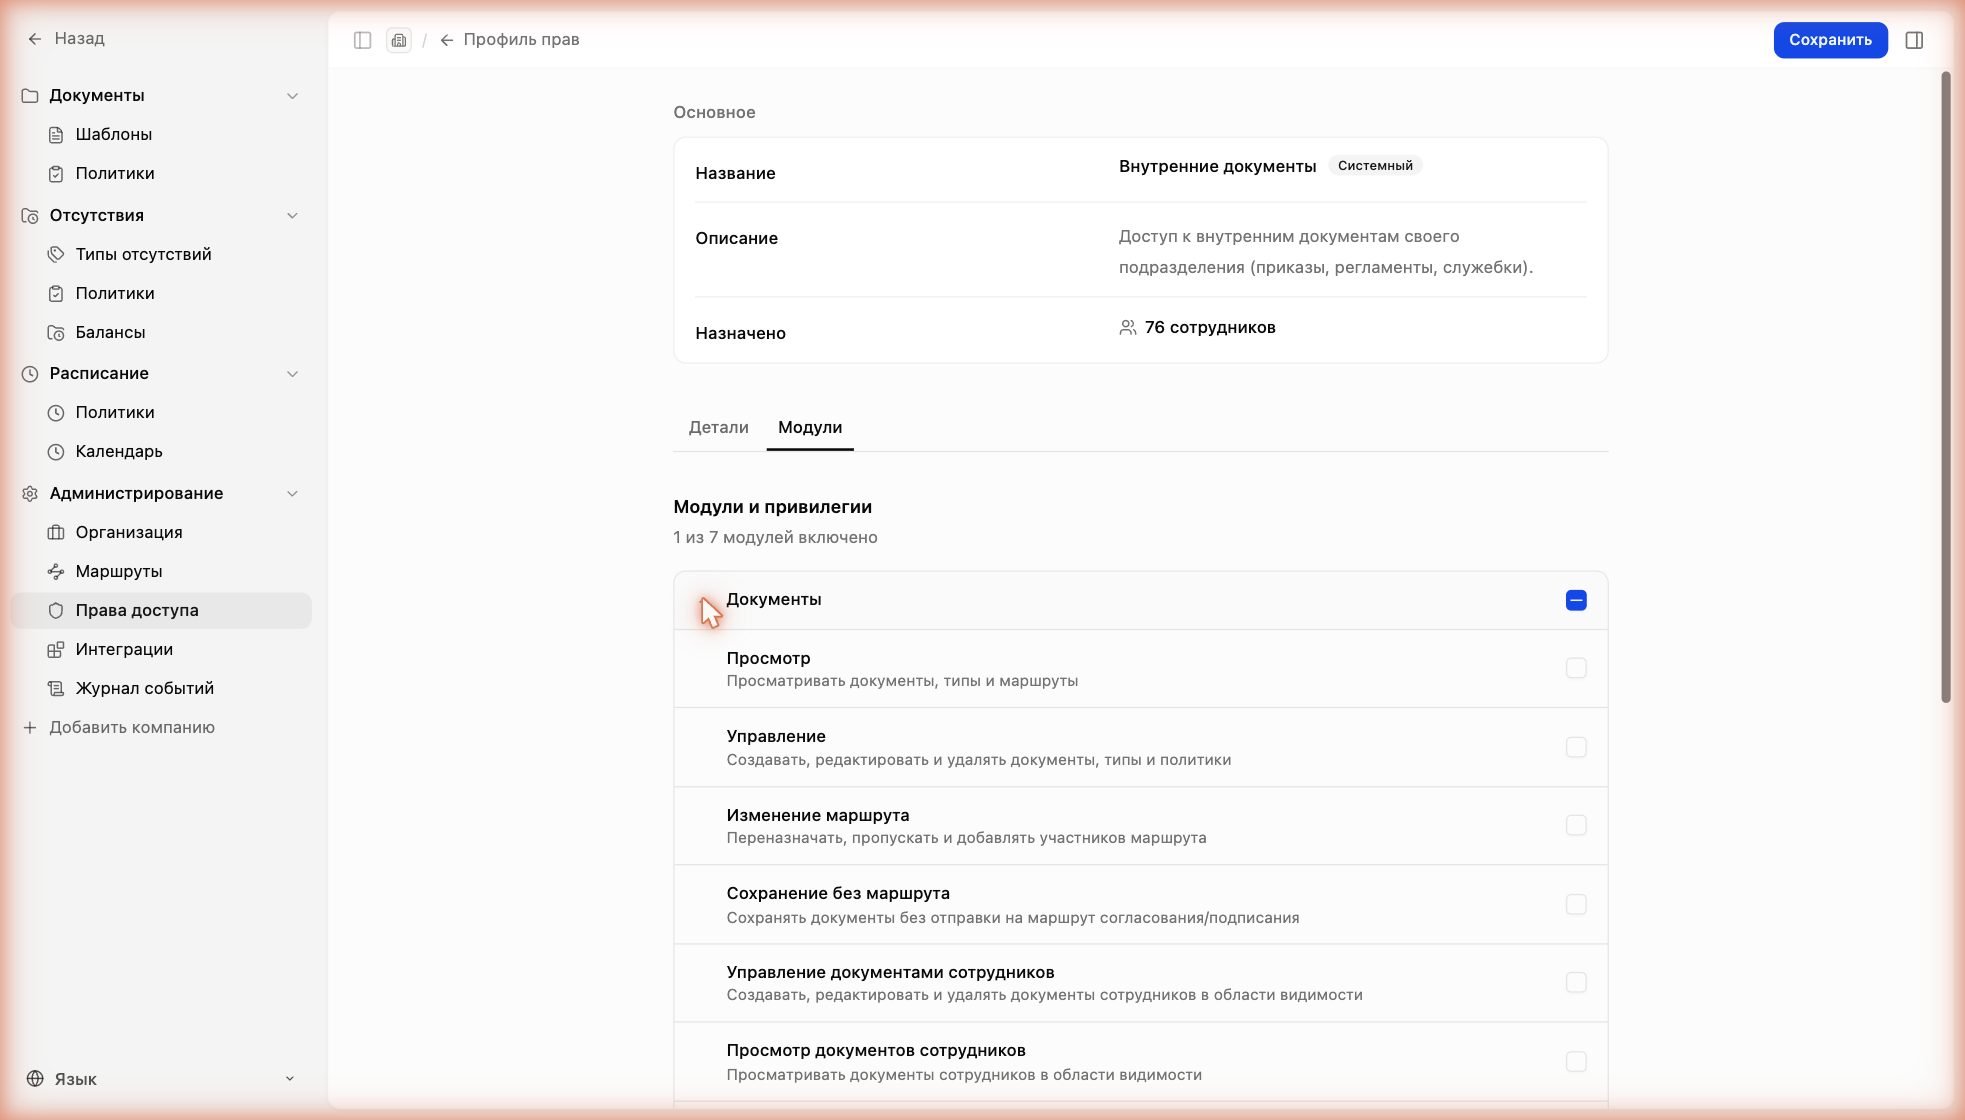
Гранулярные привилегии внутри модуля «Документы»
- Просмотр — просматривать документы, типы и маршруты.
- Управление — создавать, редактировать и удалять документы, типы и политики.
- Изменение маршрута — переназначать, пропускать и добавлять участников маршрута.
- Сохранение без маршрута — сохранять документы без отправки на согласование/подписание.
- Управление / Просмотр документов сотрудников — действия с документами сотрудников в пределах области видимости.
Права пользователей
Вкладка «Права пользователей» показывает каждого сотрудника, его назначенный профиль и сколько модулей ему доступно. Кнопки «Фильтр» и «Отображение» помогают найти нужных сотрудников и настроить колонки.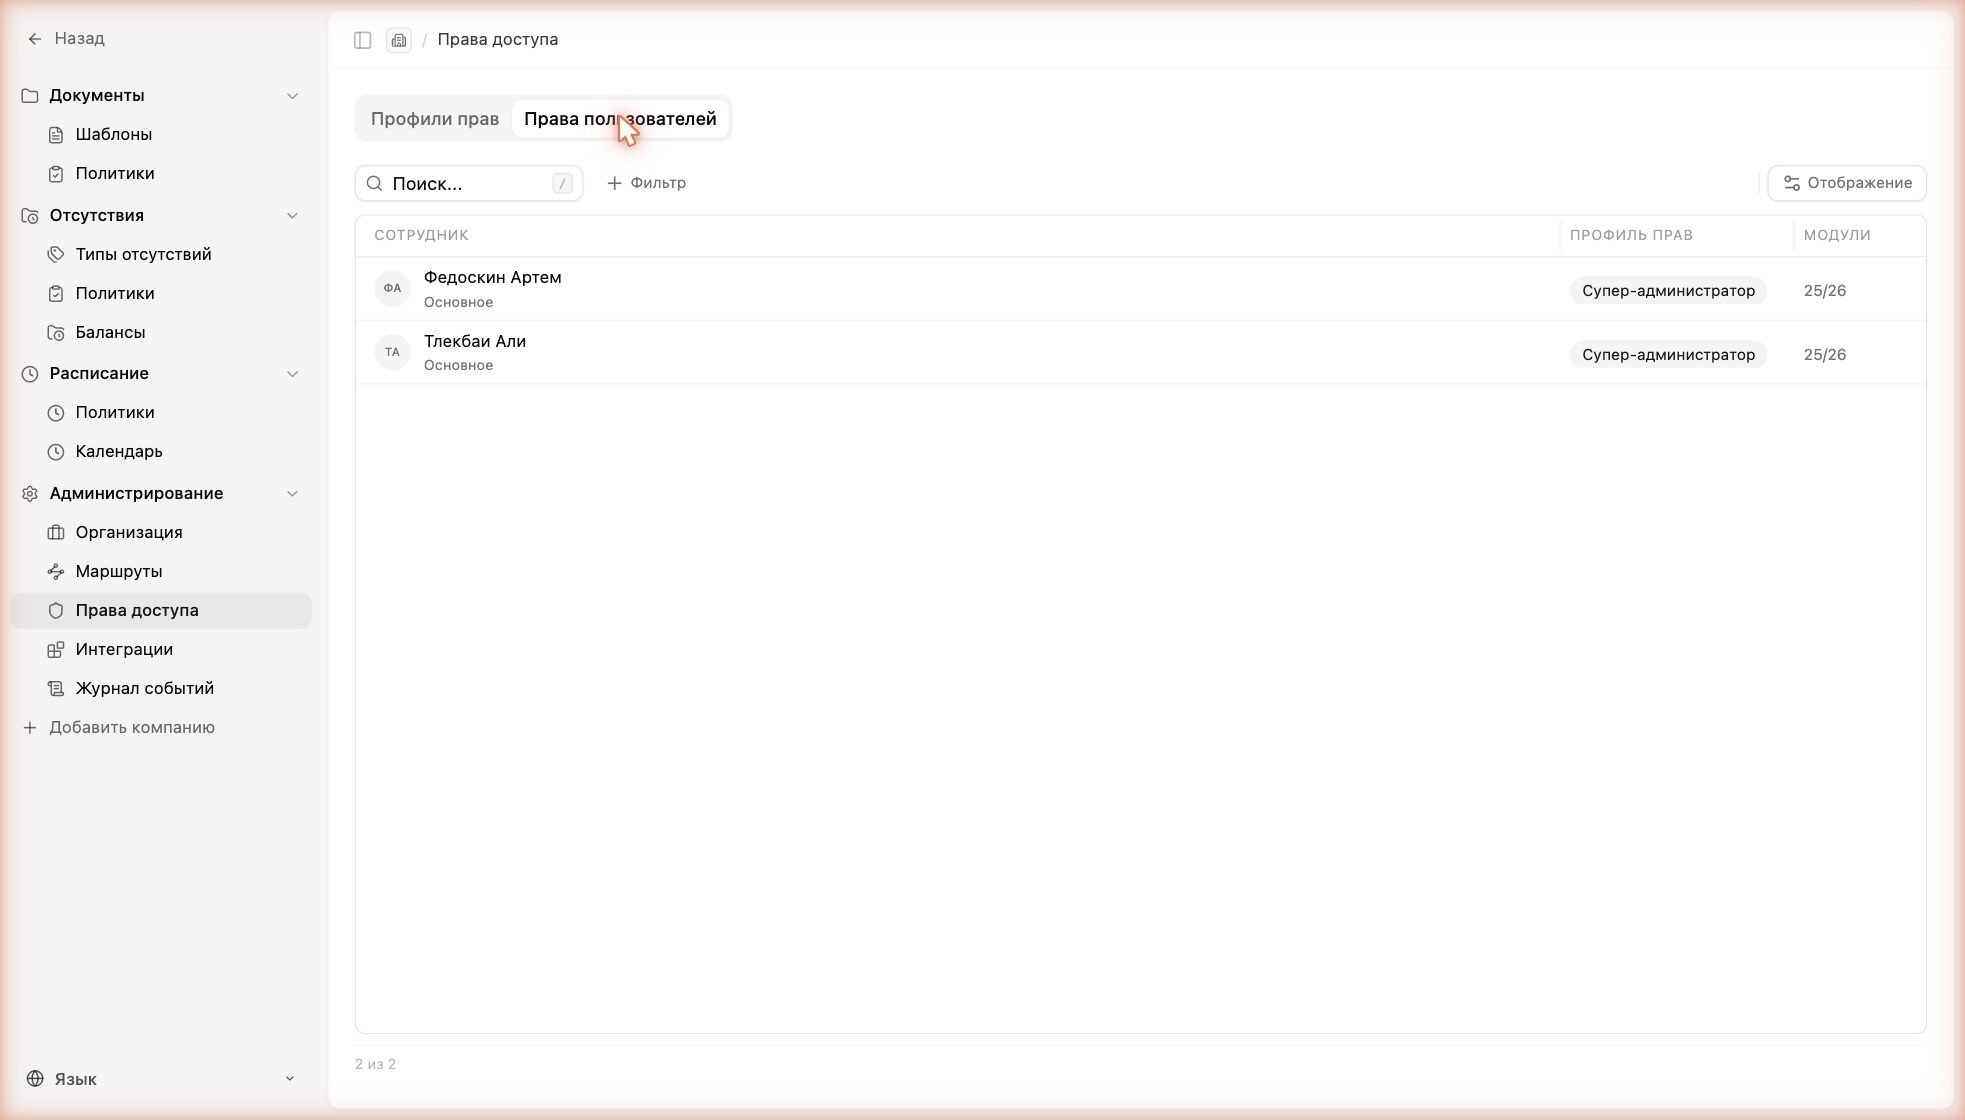
Права пользователей: сотрудник, профиль и количество доступных модулей